2026 年 10 月 21 日,PHP 官方安全团队紧急发布了一组代号为 php2shell 的灾难级安全更新,正式披露并修补了两个严重的远程代码执行(RCE)核心漏洞:CVE-2026-109618 与 CVE-2026-109619。该漏洞组合的 CVSS v4.0 基础评分高达 9.2 分(Critical 致命评级)。做好这套标准化的 PHP php2shell 漏洞修复 流程,是保障各类网站服务器免遭黑客批量自动化打穿的核心关键。
与以往依赖特定 CMS 插件或文件上传逻辑的应用层漏洞截然不同,php2shell 植根于 PHP 核心引擎的请求生命周期最早期。攻击者无需任何前置账号权限,仅需向目标 Web 服务器发送构造恶意的畸形 HTTP 请求,即可在宿主 VPS 上实现未授权代码执行。目前海外安全机构 watchTowr 的分布式蜜网已捕获到批量在野扫描探测,美国网络安全和基础设施安全局(CISA)亦同步将该漏洞列入高危修补清单。
只要你的云服务器托管了运行 PHP 的网站(包括 WordPress、Laravel、Typecho、ThinkPHP 或Discuz!),都必须在 24 小时内完成版本核查与热补丁升级。本文基于官方安全公告与生产加固规范,详解漏洞机理、影响判定矩阵、生产环境零停机升级 SOP 以及 Nginx 纵深防护策略。
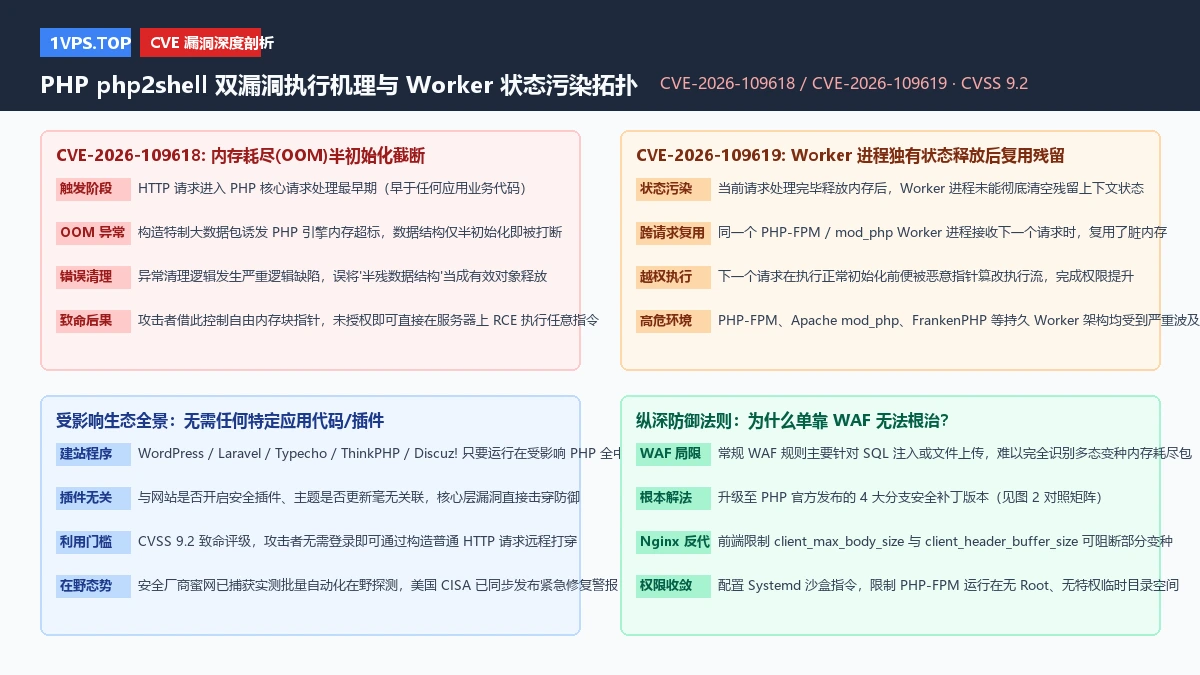 图 1:1VPS 梳理 PHP php2shell 双漏洞核心执行机理与持久 Worker 内存污染攻击拓扑
一、漏洞深度机理:为什么无需任何业务代码即可打穿服务器?
php2shell 并非单一孤立缺陷,而是两处发生在 PHP 请求初始化与内存异常处理阶段的缺陷共振,由安全研究团队 Calif.io 首次定位并提报:
1. CVE-2026-109618:内存耗尽(OOM)半初始化对象异常截断
在处理大容量或畸形 HTTP 请求头部时,若诱发 PHP 触发内存耗尽异常(Out of Memory),PHP 引擎的底层请求上下文本应执行优雅终止。然而,清理逻辑发生严重校验缺失,误将“仅初始化到一半的残缺结构体”作为有效数据传递给后续垃圾回收器。攻击者可通过精心构造的内存布局,精准劫持自由内存块指针,直接篡改指令执行流程。
2. CVE-2026-109619:Worker 进程跨请求脏内存状态残留
在持久化 Worker 架构(如 PHP-FPM、Apache mod_php、FrankenPHP 或 LiteSpeed)中,同一个 Worker 进程在处理完毕当前请求并释放局部堆栈后,未能严格抹除全局状态上下文。当该 Worker 接入下一个正常 HTTP 请求时,新请求在尚未完成标准沙箱初始化前,直接复用了残留的脏指针,从而引发跨请求的权限伪造与任意内存读写。
3. 致命危险共性
这两处漏洞的触发路径均位于 PHP 引擎解析 HTTP 请求的最前端,早于任何 PHP 脚本文件的加载与执行。这意味着:无论你的网站是否开启了安全插件、是否禁用了危险函数,甚至目标页面仅仅是一个返回 phpinfo() 的空白测试页,只要底层 PHP 解释器处于受波及版本区间,整个实例就完全暴露在远程攻击面之下。
二、受灾面判定:你的云服务器是否中招?
请对照以下受影响范围判定矩阵,快速评估当前服务器的风险等级:
| 运行环境与分支 | 是否受影响 | 官方修复版本 | 紧急处置与建议动作 |
|---|---|---|---|
| PHP 8.5 系列 | 是(高危) | 8.5.12 | 立即运行系统包管理器升级至 8.5.12 稳定版 |
| PHP 8.4 系列 | 是(高危) | 8.4.27 | 立即运行系统包管理器升级至 8.4.27 稳定版 |
| PHP 8.3 系列 | 是(高危) | 8.3.36 | 生产建站主力分支,建议优先升级至 8.3.36 |
| PHP 8.2 系列 | 是(高危) | 8.2.35 | 长期支持分支,全面升级至 8.2.35 |
| PHP 8.0 / 8.1 系列 | 是(受影响) | 官方源码回移补丁 | 常规维护已结束,需打官方 Backport 补丁或平滑迁入 8.3+ |
| PHP 7.4 及更早 5.x | 是(无补丁) | 无官方维护支持 | 官方已停服多年,无自动化补丁,强制升级是唯一解 |
| 仅运行 CLI 定时任务 | 风险极低 | - | 若不通过 Web 网关对外开放 HTTP 端口,攻击者无法跨网触发 |
| 宝塔 / 1Panel 面板环境 | 是(高危) | 面板应用商店最新版 | 需进入面板应用商店更新 PHP 容器镜像并重启对应站点 |
受波及的运行架构涵盖 PHP-FPM、Apache mod_php、php-cgi、FrankenPHP 与 LiteSpeed。其中 Apache mod_php 由于与 Web 服务器共享进程内存空间,已被官方证实可通过单一未认证请求直接打满利用,风险最高。
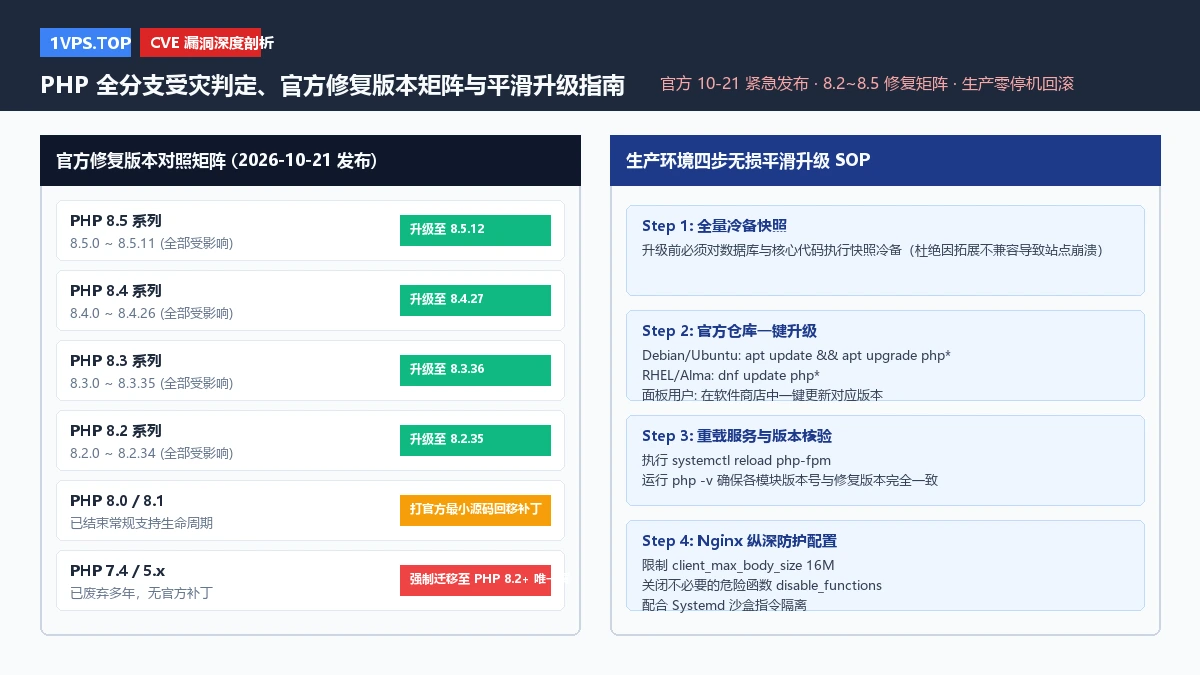 图 2:PHP 官方安全修复版本对照矩阵与 Linux VPS 生产环境四步无损平滑升级 SOP
三、生产环境四步无损平滑升级 SOP
对于生产级云服务器,升级的核心原则是“快照先行、零停机平滑重载、验证防回退”。请依据以下四步标准操作流程执行:
Step 1:执行数据库与业务目录快照冷备
在执行任何系统级软件更新前,必须先确立逃生通道。可配合 Rclone 跨云自动化数据冷备 或服务商面板快照锁定当前状态:
# 快速打包核心 Nginx 与 PHP 配置文件
tar -czvf /root/php-config-backup-$(date +%F).tar.gz /etc/nginx /etc/php /etc/php-fpm.d
Step 2:通过官方软件源执行一键升级
对于主流 Linux 发行版,官方与主要第三方维护源(如 Ondřej Surý PPA、Remi 源)均已同步集成上游修复:
# Ubuntu / Debian 环境(适用于 Ondřej PPA 或官方源)
sudo apt update
sudo apt --only-upgrade install php8.3-fpm php8.3-cli php8.3-common # 根据当前版本替换

# RHEL / Rocky Linux / AlmaLinux 环境(适用于 Remi 源)
sudo dnf check-update
sudo dnf upgrade php php-fpm
注:若使用 Docker 或 1Panel/宝塔环境,请直接在容器编排或面板软件商店中拉取更新后的底层 PHP 镜像,随后重载容器服务。
Step 3:平滑重载服务与版本精准核验
升级完成后,切勿使用暴力 killall,应执行平滑重载(Reload)确保处理中的长连接请求不受中断:
# 1. 验证 PHP 配置文件语法正确性
php-fpm -t

# 2. 平滑重载 PHP-FPM 守护进程
sudo systemctl reload php8.3-fpm # 或对应版本号

# 3. 核对当前二进制与 CLI 真实版本号
php -v
# 输出必须严格 >= 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35
四、纵深防护:暂时无法升级时的临时缓解与加固方案
如果由于老旧项目依赖冲突,短时间内确实无法将 PHP 小版本直接升级,建议在前端 Nginx 反向代理与 SSL 体系 及操作系统层面部署以下三道纵深防线:
1. Nginx 前端请求体与缓冲区严格收敛
CVE-2026-109618 的触发重度依赖超长畸形请求头或恶意 Payload。在 Nginx 核心配置层限制请求规格,能在畸形流量到达 PHP 进程前直接予以 413/400 阻断:
# 在 nginx.conf 的 http 或 server 块中加入严格约束
client_max_body_size 16M;          # 禁止超常上传大包
client_header_buffer_size 1k;      # 限制常规请求头缓冲区
large_client_header_buffers 2 4k;  # 严防多态超长异常头部注入
2. PHP-FPM 启用 Systemd 沙盒指令隔离
即使极端情况下 PHP 进程被远程穿透,如果开启了操作系统级沙盒,攻击者也将被囚禁在只读与虚拟空间内,无法窃取宿主机核心凭据。参考 Linux VPS Systemd 沙盒安全加固实战 配置:
# 编辑 /etc/systemd/system/php-fpm.service.d/override.conf
[Service]
ProtectSystem=strict
ProtectHome=true
PrivateTmp=true
NoNewPrivileges=true
3. 禁用无用底层高危函数
在 php.ini 中确认 disable_functions 已经收紧,切断 RCE 后的反弹 Shell 链条:
disable_functions = exec,passthru,shell_exec,system,proc_open,popen,curl_multi_exec,parse_ini_file,show_source
常见问答 FAQ
1. 我的 WordPress 开启了 Wordfence 等安全插件,还需要升级 PHP 吗?
必须升级。Wordfence 等安全插件作为 WordPress 代码运行,而 php2shell 漏洞在 PHP 解释器尚未开始加载 WordPress 核心文件之前就已经被触发执行。应用层插件对底层解释器的内存越界与 OOM 漏洞没有任何拦截防御能力。
2. 老旧的 PHP 7.4 项目如何安全平滑过渡?
PHP 7.4 早已于 2022 年底正式停止安全支持。如果现有业务由于语法依赖无法立即迁移至 PHP 8.2+,建议立即通过 Docker 容器化方案将该老旧应用放入独立的无特权容器中运行,严格阻断其访问宿主机网络与宿主文件系统,同时规划代码的现代化重构。
更多云服务器安全巡检与生产运维法则,请参考 Linux VPS 安全加固实战指南 与 VPS 网站 SSL 证书与 Nginx 反代实战。
评论